Blog
Cyber Security
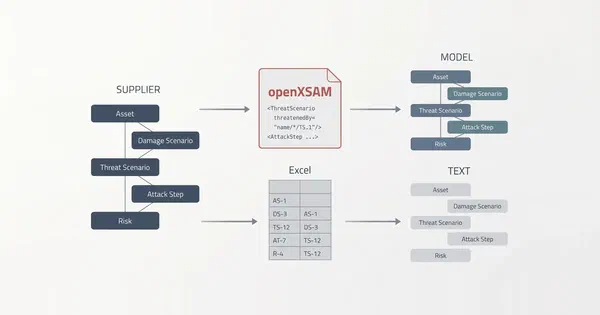
Die TARA kommt an. Leider als Text.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Individuelle und konsistente Bedrohungs- und Risikoanalysen mit minimalem Aufwand erstellen und innerhalb von Sekunden anpassen. Bedrohungsmodellierung und Risikobewertung – nachweisbar und effizient – dank intelligenter KI-Integration.





itemis SECURE ist eine KI-gestützte Plattform für Bedrohungs- und Risikoanalysen (TARA). Sie ermöglicht das Modellieren von Systemen, das Identifizieren von Bedrohungen und das Bewerten von Cybersecurityrisiken nach ISO/SAE 21434, IEC 62443 und CRA. Die Ergebnisse liegen als konsistente, revisionssichere Dokumentation vor.
Änderungen am System lassen sich innerhalb von Sekunden in die Analyse übernehmen, KI-Assistenten beschleunigen wiederkehrende Aufgaben.
Demo vereinbaren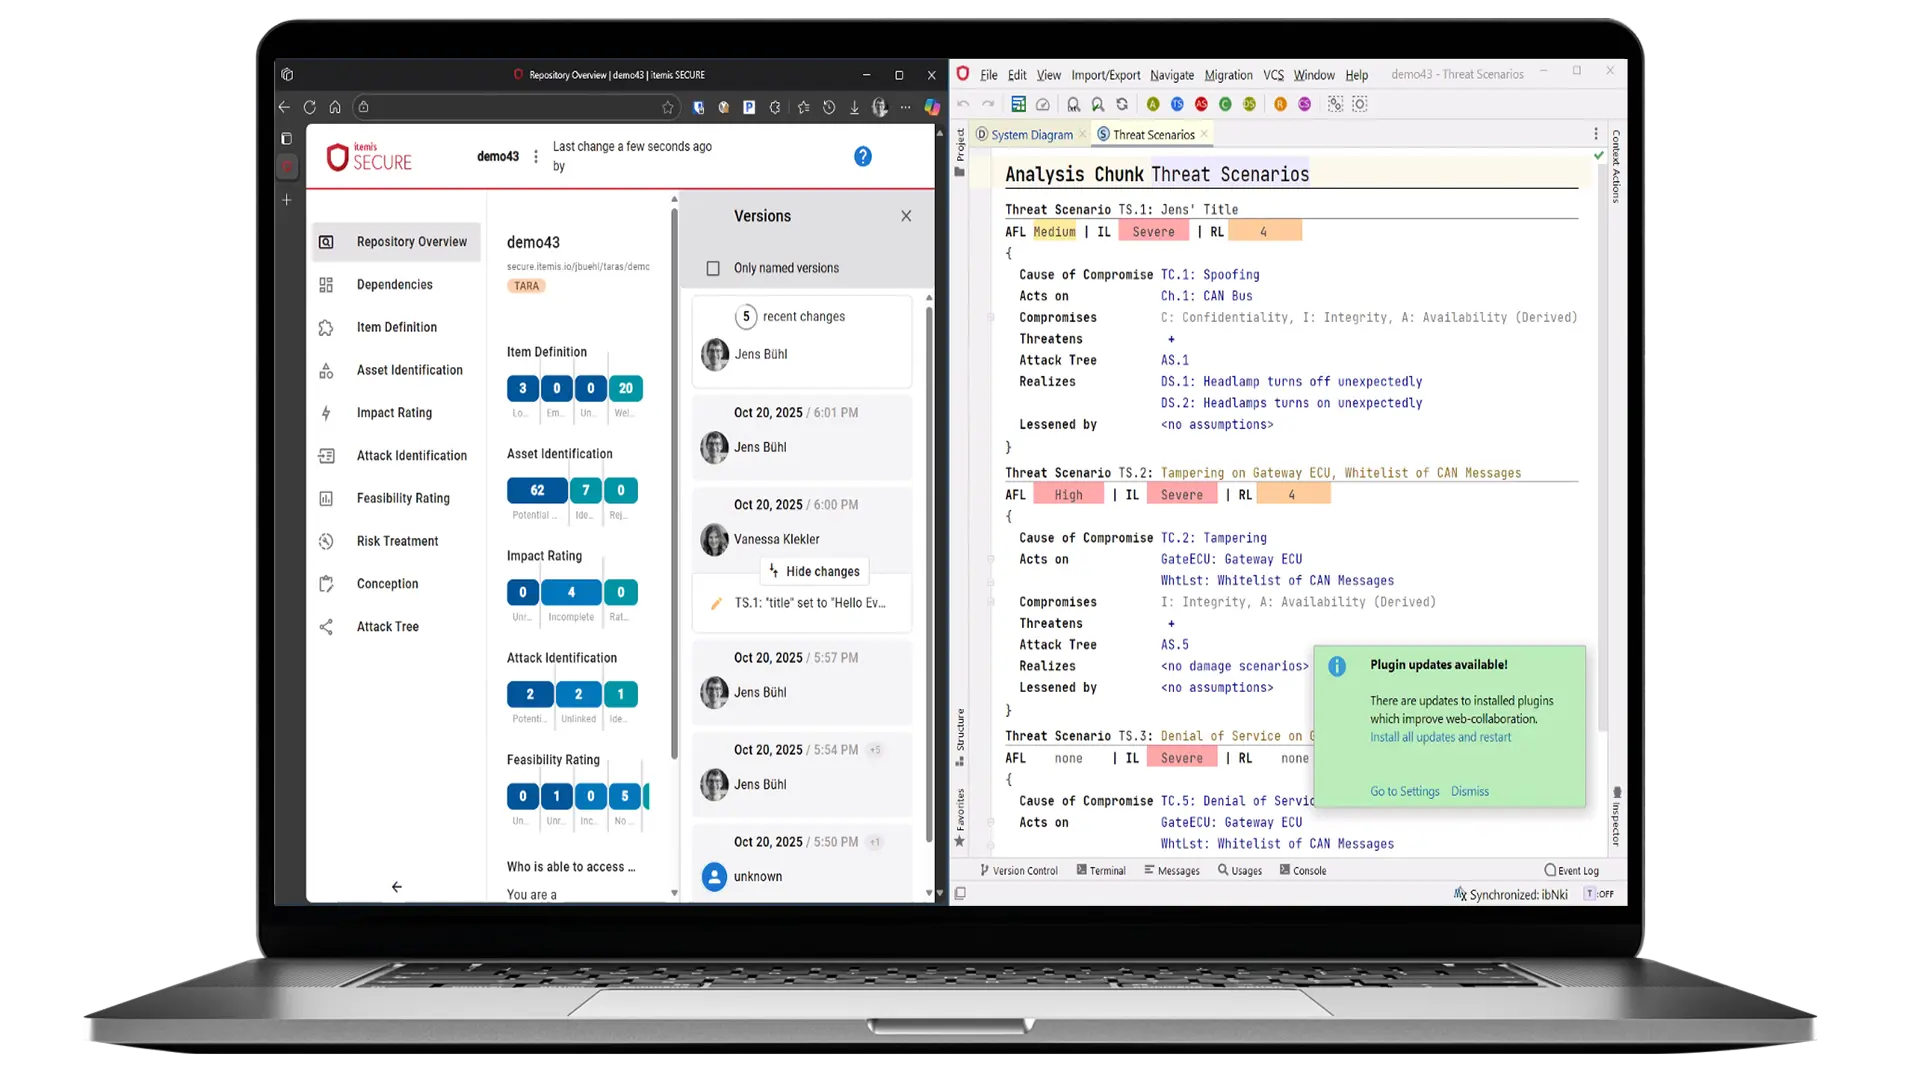
itemis SECURE unterstützt Sie bei der Erfüllung zentraler Cybersecurity-Normen – effizient, nachweisbar und skalierbar.
Die Automobilindustrie muss Cybersecurity nach ISO/SAE 21434 und UNECE R155 nachweisen. Die Herausforderung sind zeitaufwändige, fragmentierte und fehleranfällige manuelle TARAs über mehrere Produktlinien und Versionen.
Die IEC 62443 verlangt, risikobasierte Cybersecurity-Anforderungen in konsistente, architekturgesteuerte technische Kontrollen für komplexe industrielle Systeme zu überführen und dabei Konformität und Dokumentation zu erhalten.
Der EU Cyber Resilience Act fordert kontinuierliche Cybersecurity über den gesamten Lebenszyklus eines Produkts: Secure-by-Design-Entwicklung, Schwachstellenmanagement und regulatorische Dokumentation gehören dazu.
Die DIN CLC/TS 50701 regelt Cybersecurity im Bahnbereich und baut auf der IEC 62443 auf. Die Herausforderung ist, Bedrohungen und Anforderungen für Zonen und Kanäle bahnspezifischer Systeme durchgängig nachzuweisen.
Hersteller müssen die Cybersecurity von Medizinprodukten nach IEC 81001-5-1 und den Vorgaben der FDA nachweisen. Dazu gehört eine dokumentierte Bedrohungs- und Risikoanalyse über den gesamten Lebenszyklus.
Ihre Norm ist nicht dabei? Methoden, Bewertungsmodelle und Berichte lassen sich an weitere Normen und unternehmensspezifische Vorgaben anpassen. Melden Sie sich bei uns, wir richten es gemeinsam mit Ihnen ein.
Die Desktop App für Bedrohungsanalyse und Risikobewertung nach ISO/SAE 21434, mit interaktiver Angriffsbaum-Modellierung und -Analyse.
Der Hybrid-Ansatz mit Echtzeit-Zusammenarbeit: mehrere TARAs parallel bearbeiten sowie Zusammenarbeit und Prozesse automatisieren.
Vollständige V-Modell-Abdeckung von den Anforderungen bis zum Produktionsstart, mit Daten aus bestehenden Systemen im Knowledge Graph.
Vergleiche den Funktionsumfang von itemis SECURE Classic, Cloud und Lifecycle Integration.
| Feature | itemis SECURE Classic | itemis SECURE Cloud | itemis SECURE Lifecycle Integration |
|---|---|---|---|
| Analyse & Modellierung | |||
| Bedrohungsanalyse und Risikobewertung nach ISO/SAE 21434 | |||
| Interaktive Angriffsbaum-Modellierung und -Analyse | |||
| Zusammenarbeit & Automatisierung | |||
| Hybrid-Ansatz und Echtzeit-Zusammenarbeit | |||
| Arbeit an mehreren TARAs | |||
| Zusammenarbeit und Automatisierung von Prozessen | |||
| Lifecycle Integration | |||
| Vollständige V-Modell-Abdeckung von den Anforderungen bis zum Produktionsstart | |||
| Integration von Daten und Informationen aus bestehenden Systemen in einen Knowledge Graph | |||
| Risikobasierte Entscheidungsfindung unter Berücksichtigung mehrerer Abhängigkeitsebenen | |||
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit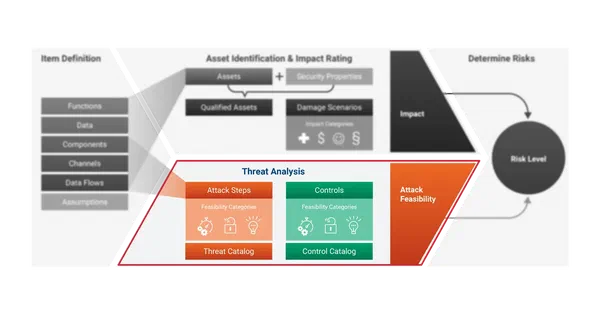
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit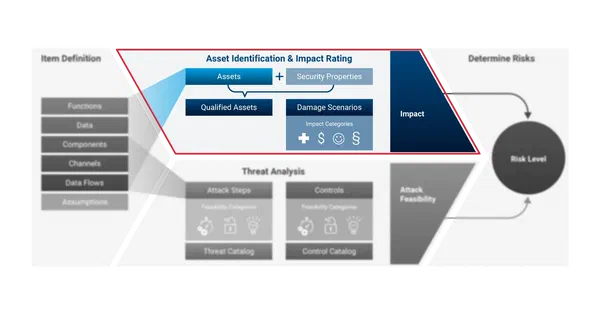
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit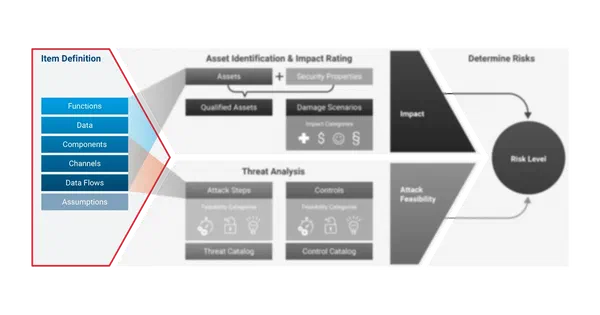
Die Item Definition legt das Qualitätsniveau der gesamten TARA fest — welcher Abstraktionsgrad der richtige ist, warum das SBOM-Mapping eine Mindestauflösung erzwingt, und warum ein lebendiges Modell das Fundament für API- und MCP-Integrationen ist.
Zum Blog
Jens Bühl
9 Min. Lesezeit
Der CRA verlangt keine einmalige Risikoanalyse, sondern einen dauerhaft nachweisbaren Security-Engineering-Prozess. Wie eine Living TARA und der Security Digital Thread Ihr Risikobild kontinuierlich aktuell und auditfähig halten.
Zum Blog Dirk Leopold
5 Min. Lesezeit
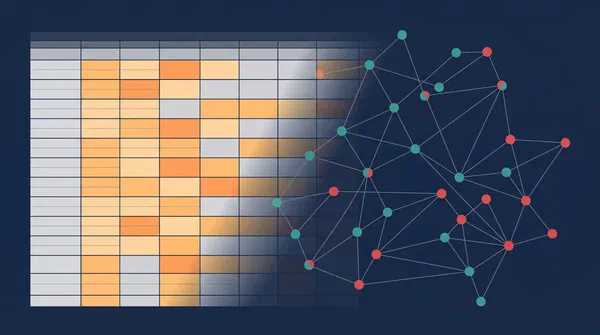
Excel-Vorlage für die CRA-Risikoanalyse: TARA nach ISO/SAE 21434 und IEC 62443 — wie man methodisch startet, was sich importieren lässt und wann Excel zum Engpass wird.
Zum Blog
Jens Bühl
5 Min. Lesezeit