Blog
Cyber Security
Die TARA kommt an. Leider als Text.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Durchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur Übersichtsseite

Methodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur Übersichtsseite

Enterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur Übersichtsseite

Cybersecurity ist für vernetzte Produkte keine Kür mehr, sondern Marktzugangsvoraussetzung. Im Automotive-Bereich macht die UNECE-Regelung R155 ein Cybersecurity Management System (CSMS) zur Bedingung für die Typgenehmigung. Im industriellen Umfeld setzt die IEC 62443 den Maßstab für Anlagen, Steuerungen und kritische Infrastruktur. Beide Welten teilen dieselbe Logik: Bedrohungen systematisch bewerten, Sicherheit über den gesamten Lebenszyklus belegen und das Ganze audit-fähig dokumentieren. Wer Produkte mit Software und Schnittstellen baut, kommt an einem oder beiden Standards nicht vorbei.
ISO/SAE 21434 «Road vehicles — Cybersecurity engineering» (veröffentlicht im August 2021) beschreibt einen durchgängigen Cybersecurity-Engineering-Prozess über den gesamten Fahrzeug-Lebenszyklus: von Konzept und Entwicklung über Produktion und Betrieb bis zur Außerbetriebnahme.
Sie gilt für elektrische und elektronische Systeme in Straßenfahrzeugen, deren Komponenten und Schnittstellen. Verbindlich ist sie für OEMs ebenso wie für die gesamte Lieferkette: Tier-1- und Tier-2-Supplier müssen ihren Beitrag zur Fahrzeug-Cybersecurity nachweisbar erbringen.
Der Tier-1 erbt die Anforderungen des OEM und muss sie nachweisbar erfüllen, oft für viele Varianten parallel. Genau hier wird eine konsistente, wiederverwendbare TARA zum Engpass oder zum Wettbewerbsvorteil.
Die Threat Analysis and Risk Assessment (TARA) ist das Herzstück von ISO/SAE 21434. Sie identifiziert schützenswerte Assets, leitet Bedrohungsszenarien ab, bewertet Schadenspotenzial und Angriffswahrscheinlichkeit und priorisiert daraus die Sicherheitsmaßnahmen.
In der Praxis scheitert die TARA selten am Konzept, sondern an Umfang und Pflege. Tabellenbasierte TARAs altern schnell, die Qualität schwankt je nach Bearbeiter, und bei jeder Änderung beginnt die Bewertung faktisch von vorn.
itemis SECURE macht die TARA modellbasiert: Bedrohungen, Angriffspfade und Maßnahmen hängen an einem konsistenten Modell. AI Assistants schlagen Bedrohungen und Angriffsbäume vor, und Änderungen propagieren durch das Modell, statt manuell nachgezogen zu werden. Laut itemis senkt die agentische Automatisierung den TARA-Aufwand um bis zu 80 %, bei voller Human-in-the-Loop-Kontrolle.
Dieselbe TARA-Methodik trägt auch den Cyber Resilience Act: Details im Spoke Cyber Resilience Act.
Cyber Risk Assessment für Einsteiger
Cyber-Risikoanalyse von Grund auf: die MoRA-Methodik in 4 Schritten, Schadens- und Bedrohungsszenarien an einem durchgehenden Praxisbeispiel und ein Leitfaden für eine TARA, die mit dem Produkt aktuell bleibt.
ISO/SAE 21434 ist eine Norm, R155 ist Pflicht. Die UN-Regelung Nr. 155 verlangt für die Typgenehmigung ein nachgewiesenes Cybersecurity Management System. ISO/SAE 21434 ist der technische Rahmen, mit dem Hersteller diesen Nachweis führen.
Die Fristen
Ohne belastbares CSMS und ohne dokumentierte TARA keine Typgenehmigung, und damit kein Marktzugang. Das verschiebt Cybersecurity von der technischen Empfehlung zur kommerziellen Voraussetzung.
Wo ISO/SAE 21434 das Fahrzeug adressiert, deckt IEC 62443 die Operational Technology ab: Industriesteuerungen, Automatisierungssysteme, Energieversorgung und kritische Infrastruktur. Die Normenreihe richtet sich an alle Rollen, vom Komponentenhersteller über den Systemintegrator bis zum Asset Owner, der die Anlage betreibt.
Das Grundprinzip ist Segmentierung. Assets mit ähnlichem Schutzbedarf werden zu Zonen gruppiert, die Kommunikation zwischen Zonen läuft über kontrollierte Conduits. So entsteht eine verteidigbare Architektur statt eines flachen Netzes, oft orientiert am Purdue-Modell der Fertigungsebenen.
Wichtig: Der Security Level ist kein Einzelwert, sondern ein Vektor über sieben Foundational Requirements. Jede Zone und jeder Conduit erhält ein eigenes Schutzniveau, abgeleitet aus dem Risiko, nicht pauschal verordnet.
Die kurze Antwort: ISO/SAE 21434 für Straßenfahrzeuge und ihre Komponenten, IEC 62443 für industrielle Automatisierung und OT. Die längere Antwort ist interessanter, weil viele Hersteller heute beides brauchen.
Ein Zulieferer, der Steuergeräte für Fahrzeuge und für Industrieanlagen baut, steht vor beiden Normen gleichzeitig. Die gute Nachricht: Die methodische Basis ist verwandt. Beide arbeiten risikobasiert, beide verlangen Security über den Lifecycle, beide stützen sich auf eine strukturierte Bedrohungsanalyse.
Und beide zahlen auf den Cyber Resilience Act ein, der als horizontale EU-Verordnung über beiden liegt. Wer seine TARA-Methodik einmal sauber aufsetzt, bedient ISO/SAE 21434, IEC 62443 und CRA aus einem Modell, statt drei getrennte Nachweiswelten zu pflegen. Für Produkte mit gleichzeitiger Sicherheitsrelevanz gilt das auch für ISO 26262 und IEC 61508: HARA und TARA teilen denselben Systemschnitt: Safety schützt die Umwelt vor dem System, Security das System vor der Umwelt.
The Future Challenges of ISO/SAE 21434
Ein umfassender Leitfaden zur Implementierung von ISO/SAE 21434 — von der Cybersecurity-Governance bis zur TARA, gemeinsam entwickelt von itemis und Deloitte.
itemis SECURE ist die modellbasierte Plattform für beide Standards. Statt fragmentierter Tabellen entsteht ein lebendes Sicherheitsmodell: TARA, Risikobewertung, Maßnahmenverfolgung und Reporting in einem Werkzeug, mit AI-Unterstützung für Bedrohungsintelligenz und Angriffsbäume und mit Dokumentation, die audit-fähig ausfällt.
Der Hebel liegt in Wiederverwendung und Pflege. Eine einmal modellierte TARA lässt sich über Varianten skalieren, neue Schwachstellen fließen ins Modell, und der Compliance-Nachweis ist ein Nebenprodukt der Arbeit, kein separater Kraftakt vor dem Audit.
Der KI-Support ist kein aufgesetztes Add-on. Die agentischen Fähigkeiten sitzen auf einer deterministischen Modellschicht, damit die KI nicht im luftleeren Raum arbeitet, sondern den vollständigen TARA-Kontext nutzt. Über die Cybersecurity Lifecycle Integration verbindet das System Anforderungen, Architekturkomponenten und Software-Schwachstellen mit durchgängiger Nachverfolgbarkeit direkt im Sicherheitsmodell. Die Schwerarbeit läuft automatisiert, der Experte behält die Kontrolle, und jede Schlussfolgerung gründet auf echten Engineering-Daten.
| Säule | Funktion | Nutzen |
|---|---|---|
| Lifecycle Management | Durchgängige Security-Traceability über Entwicklung und Produktlebenszyklus | Eliminiert nahezu die gesamte manuelle Dokumentenarbeit für Audits |
| Model-Based Governance | Branchenspezifische Regelsätze, Plausibilitäts- und Konsistenzprüfungen | KI-Vorschläge passen zu Richtlinien und regulatorischen Vorgaben |
| Agentic Automation | Kontextbewusste, automatisierte Erzeugung von TARA-Elementen mit Human-in-the-Loop | Bis zu 80 % weniger TARA-Zeit |
| Live Vulnerability Sync | Kontinuierliches Triage von SBOM-Komponenten und CVEs | Lebende Dokumente für ISO/SAE 21434, IEC 62443 und CRA |
Laut itemis senkt die agentische Automatisierung den TARA-Aufwand um bis zu 80 %, bei voller Human-in-the-Loop-Kontrolle. So halten auch kleine Teams eine lebende Sicherheitslage und bedienen ISO/SAE 21434, IEC 62443 und CRA aus einem Modell.
itemis SECURE ist bei Cybersecurity-Teams in Automotive und Industrie im Einsatz, darunter ZF, AVL und Sygic.
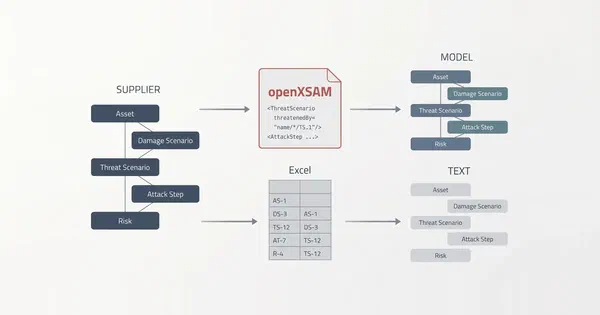
Eine TARA endet nicht an der Firmengrenze. Der Zulieferer liefert seine Analyse an den OEM, die Architektur kommt aus dem Modellierungswerkzeug, und Testteams brauchen die Risiken für ihre Testpläne. ISO/SAE 21434 verlangt die Arbeitsprodukte, schreibt aber kein Format vor, in dem sie weitergegeben werden.
Dafür gibt es openXSAM, ein offenes, XML-basiertes Austauschformat für Sicherheitsanalysen. Es transportiert Item Definition, Bewertungsmodell, Schadens- und Bedrohungsszenarien, Angriffsschritte, Risiken und Maßnahmen, und zwar samt den Verweisen dazwischen. Spezifikation und XML-Schemas pflegt die Automotive Security Research Group (ASRG) öffentlich auf GitHub.
itemis hat das Format mitbegründet. openXSAM ist 2020 aus XSAM hervorgegangen, dem Austauschformat von itemis SECURE, und seit 2022 ein Technical Committee der ASRG. itemis SECURE importiert und exportiert das vollständige Analyse- und Bewertungsmodell über XSAM. Was openXSAM heute kann, beschreibt der Artikel Die TARA kommt an. Leider als Text.
Jetzt Termin mit Dirk Leopold und Jens Bühl vereinbaren.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit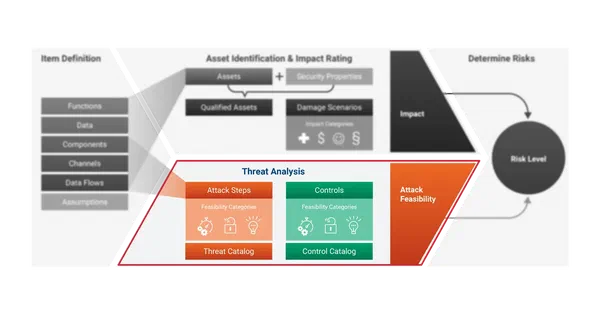
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit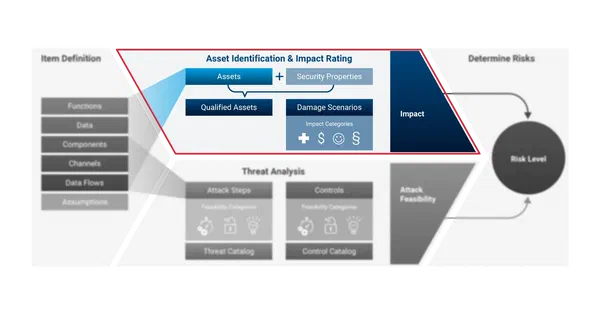
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit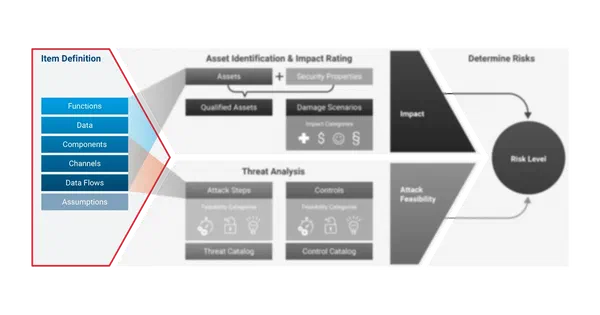
Die Item Definition legt das Qualitätsniveau der gesamten TARA fest — welcher Abstraktionsgrad der richtige ist, warum das SBOM-Mapping eine Mindestauflösung erzwingt, und warum ein lebendiges Modell das Fundament für API- und MCP-Integrationen ist.
Zum Blog
Jens Bühl
9 Min. Lesezeit
Von der Risikodefinition bis zur Living TARA: ein 7-teiliger Praxisleitfaden zur systematischen Cyber-Risikoanalyse, mit direktem Terminologie-Mapping zu CRA, ISO/SAE 21434 und IEC 62443.
Whitepaper herunterladen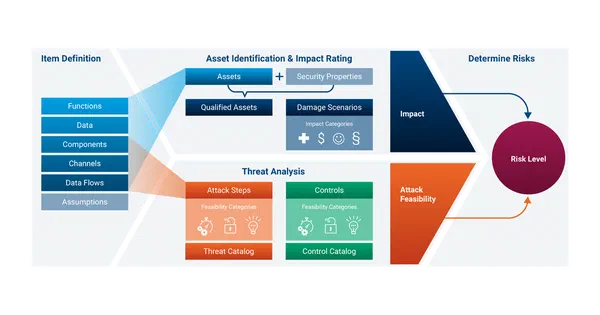
Eine TARA ist kein Bedrohungskatalog, sondern ein Nachweis von Risikoentscheidungen — was dahintersteckt, wie der Ablauf aussieht und ab wann Excel an seine Grenzen stößt.
Zum Blog
Jens Bühl
6 Min. Lesezeit
ZF und itemis entwickeln itemis SECURE gemeinsam weiter und übersetzen reale Herausforderungen des automotive Cybersecurity-Engineerings in wiederverwendbare Produktfähigkeiten für Katalog-basierte Wiederverwendung, Versionierung und Dependency Management.
Zum Projekt