Blog
Cyber Security
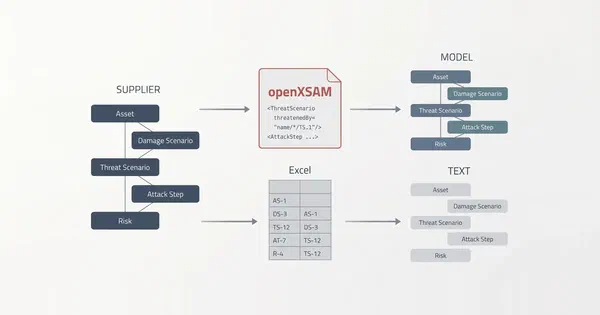
Die TARA kommt an. Leider als Text.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Durchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur Übersichtsseite

Methodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur Übersichtsseite

Enterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur Übersichtsseite

Alle Artikel, Whitepaper und Webinare rund um itemis SECURE — Threat Modeling, IEC 62443, CRA und Security-Lifecycle.
Format
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit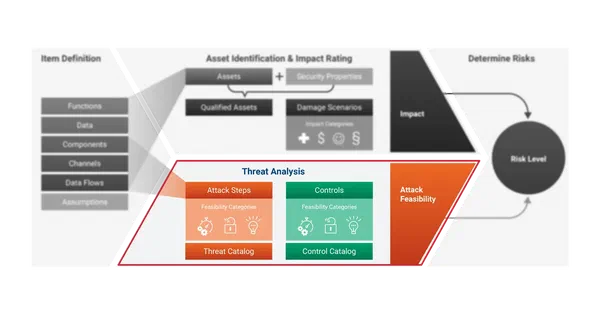
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit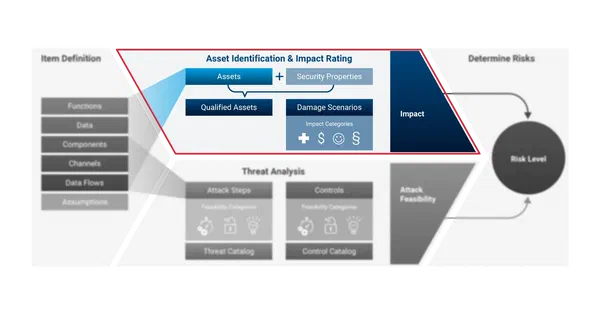
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit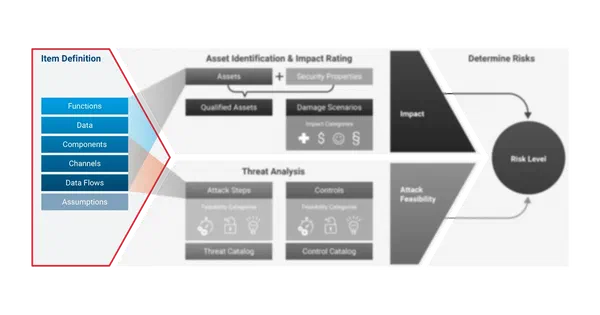
Die Item Definition legt das Qualitätsniveau der gesamten TARA fest — welcher Abstraktionsgrad der richtige ist, warum das SBOM-Mapping eine Mindestauflösung erzwingt, und warum ein lebendiges Modell das Fundament für API- und MCP-Integrationen ist.
Zum Blog
Jens Bühl
9 Min. Lesezeit
Der CRA verlangt keine einmalige Risikoanalyse, sondern einen dauerhaft nachweisbaren Security-Engineering-Prozess. Wie eine Living TARA und der Security Digital Thread Ihr Risikobild kontinuierlich aktuell und auditfähig halten.
Zum Blog Dirk Leopold
5 Min. Lesezeit
Excel-Vorlage für die CRA-Risikoanalyse: TARA nach ISO/SAE 21434 und IEC 62443 — wie man methodisch startet, was sich importieren lässt und wann Excel zum Engpass wird.
Zum Blog
Jens Bühl
5 Min. Lesezeit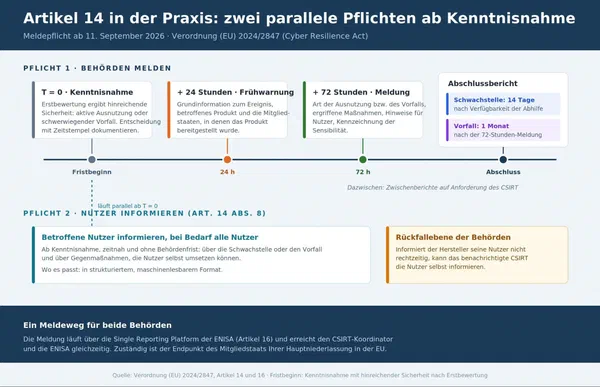
Ab dem 11. September 2026 greift die Meldepflicht nach CRA Artikel 14. Dieser Artikel geht den gesamten Prozess chronologisch durch – von der ersten Einschätzung bis zum Abschlussbericht – und benennt die Stellen, an denen Meldeprozesse in der Praxis reißen.
Zum Blog
Dirk Leopold
10 Min. Lesezeit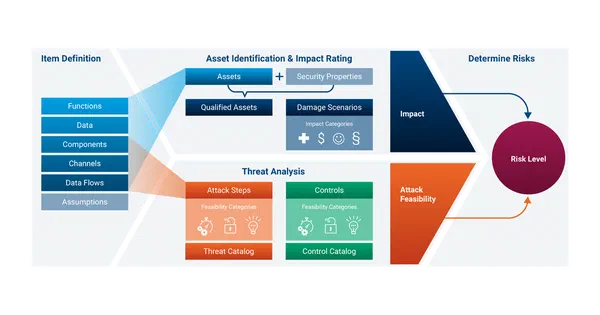
Eine TARA ist kein Bedrohungskatalog, sondern ein Nachweis von Risikoentscheidungen — was dahintersteckt, wie der Ablauf aussieht und ab wann Excel an seine Grenzen stößt.
Zum Blog
Jens Bühl
6 Min. Lesezeit
Wie KI-Assistenten die TARA-Erstellung von Wochen auf Stunden reduzieren – und Ihre Bedrohungsanalyse zum echten Wettbewerbsvorteil machen.
Zum Webinar
Jens Bühl
Erfahren Sie, wie TARA-Automatisierung mit itemis SECURE (ehemals YAKINDU Security Analyst) die Cybersecurity-Prozesse in der Automobilindustrie grundlegend effizienter gestaltet.
Zum Webinar Jonathan Mohring
Ihre TARA ist ein Compliance-Dokument. Sie sollte das operative Gehirn Ihres CSMS sein. Dieses Whitepaper zeigt, wie ein Living Digital Thread statische Sicherheits-Artefakte in eine kontinuierliche, datengetriebene Lifecycle-Operation transformiert.
Whitepaper herunterladen
Wie führende OEMs und Tier-1-Zulieferer Functional Safety und Cyber Security enterprise-weit vereinen — ohne Disruption der bewährten Engineering-Umgebungen.
Whitepaper herunterladen
Ist Ihr Produkt ab Dezember 2027 noch legal in Europa verkäuflich? Dieser Leitfaden zeigt in 7 Schritten, wie Hersteller die CRA-Compliance strukturiert angehen und den EU-Marktzugang sichern.
Zum Blog
Dirk Leopold
5 Min. Lesezeit
itemis SECURE ist jetzt als Web-Version verfügbar – arbeiten Sie gemeinsam und gleichzeitig an Cybersecurity-Projekten, von jedem Gerät aus.
Zum Webinar
Im Automotive-Bereich wird Security immer wichtiger – insbesondere für die neuen Generationen vernetzter, (teil-)autonomer Fahrzeuge. Erfahren Sie, wie ein sicheres Systemdesign entsteht und welche zusätzlichen Security-Herausforderungen auftreten können.
Zum Blog
Dirk Leopold
8 Min. Lesezeit
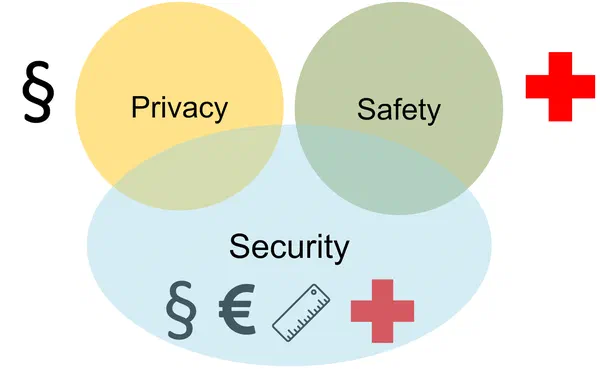
Angesichts von Spectre und Meltdown ist völlig klar, dass Sicherheit eine große Engineering-Herausforderung ist. Erfahren Sie mehr über Safety und Security in diesem Beitrag.
Zum Blog
Dirk Leopold
7 Min. Lesezeit
Der gesteigerte Anteil von Softwarelösungen stellt hohe Forderungen an die Automotive Security. Doch welche Änderungen kommen auf Industrie und Hersteller zu?
Zum Blog
Dirk Leopold
5 Min. Lesezeit