Blog
Cyber Security
Die TARA kommt an. Leider als Text.
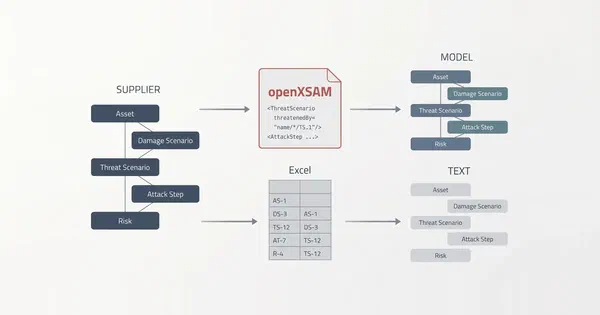
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Durchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur Übersichtsseite

Methodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur Übersichtsseite

Enterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur Übersichtsseite

 Jens Bühl
6 Min. Lesezeit
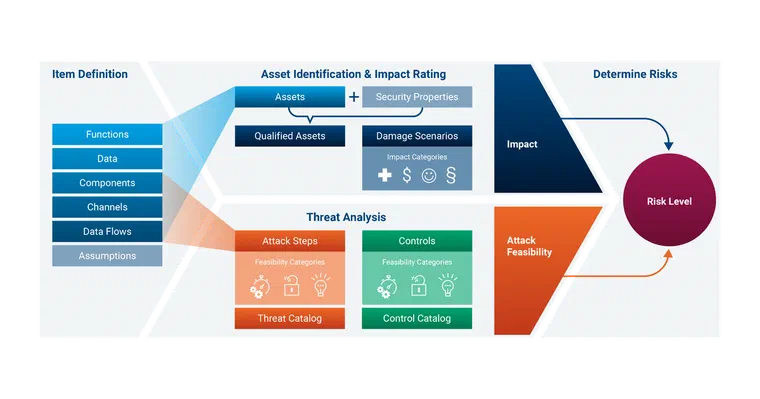
TARA steht für Threat Analysis and Risk Assessment, also Bedrohungsanalyse und Risikobewertung. Es ist die zentrale Analysemethode der ISO/SAE 21434, und wenn ich sie in einem Satz erklären soll, dann so: eine TARA beantwortet strukturiert die Frage, was an einem Fahrzeug oder einer Komponente schützenswert ist, wie ein Angreifer es kompromittieren könnte, wie schlimm das wäre und was man dagegen tut.
Wichtig ist mir dabei ein Punkt, den ich oft missverstanden sehe. Eine TARA ist keine Liste gefundener Bedrohungen. Sie ist ein nachvollziehbarer Nachweis von Risikoentscheidungen. Der Unterschied klingt nach Wortklauberei, ist aber der Kern der Sache: eine Bedrohung zu benennen ist der erste Schritt, die Entscheidung darüber und ihre Begründung sind das eigentliche Arbeitsergebnis.
Der offensichtliche Grund ist regulatorisch. Für die Typgenehmigung nach UNECE R155 muss ein OEM nachweisen, dass er Cybersecurity-Risiken über den Lebenszyklus hinweg identifiziert und behandelt. Die TARA ist dabei der primäre technische Nachweis, den man vorlegt. Ohne belastbare TARA gibt es keine saubere R155-Typgenehmigung, und ohne die keine Zulassung des Fahrzeugs in den betroffenen Märkten.
Der Grund, der mir persönlich wichtiger ist: die TARA zwingt einen dazu, Sicherheit früh zu durchdenken, statt sie hinterher aufzukleben. Die ISO/SAE 21434 folgt dem V-Modell über den gesamten Entwicklungszyklus, und die TARA sitzt schon in der Konzeptphase (Clause 9). Wer erst nach der Implementierung über Angriffspfade nachdenkt, zahlt jede Designentscheidung doppelt. Security by Design ist kein Slogan, es ist schlicht billiger.
Eine TARA läuft in vier Schritten ab, die aufeinander aufbauen.
Ein Detail, das gern untergeht: eingeführte Maßnahmen sind selbst wieder neue Assets, die geschützt werden wollen. Eine TARA ist deshalb iterativ, man dreht die Schleife, bis das Restrisiko vertretbar ist.
Nein. Und das ist keine Formalität.
Eine TARA ist ein lebendes Dokument (siehe Living TARA). Die ISO/SAE 21434 kennt dafür die fortlaufenden Cybersecurity-Aktivitäten (Clause 8): Monitoring, Bewertung neuer Ereignisse, Schwachstellenanalyse über den gesamten Lebenszyklus. Wenn morgen ein neues CVE in einer verbauten Komponente auftaucht, lautet die Frage nicht “gibt es eine Bedrohung”, denn eine Bedrohung gibt es immer. Die Frage ist: verändert dieses CVE den AFL auf einem Angriffspfad, der bisher als akzeptabel galt? Öffnet es einen Pfad, den die ursprüngliche Analyse nicht kannte?
Diese Frage kann man nur beantworten, wenn die ursprüngliche Entscheidung dokumentiert und wiederauffindbar ist. Sonst fängt man jedes Mal bei null an. Genau deshalb schreibt R155 die kontinuierliche Pflege vor. Eine TARA, die man einmal schreibt und ablegt, ist zum Zeitpunkt des ersten neuen Angriffs schon veraltet.
Für den Anfang: ja, durchaus. Wer sich die Methode aneignet, ein kleines Item betrachtet oder ein Gefühl für die Bewertungslogik bekommen will, kommt mit einer Tabelle weit. Ich würde niemandem raten, für die erste Übung ein Werkzeug zu kaufen.
TARA-Excel-Vorlage für die CRA-Risikoanalyse
Führt methodisch durch den vollständigen TARA-Prozess — von der Asset-Identifikation bis zu Risks und Cybersecurity Goals. AFL, IL und RL werden automatisch berechnet.
Kostenlos · XLSX
Der Punkt, an dem Excel kippt, ist nicht die erste TARA, sondern die zehnte Änderung an ihr. Sobald Angriffspfade sich über Komponenten hinweg fortpflanzen, sobald derselbe Asset in mehreren Szenarien auftaucht, sobald ein CVE eine Neubewertung an fünf Stellen gleichzeitig auslöst, wird die Tabelle zur Fehlerquelle. Konsistenz von Hand über hunderte Zeilen zu halten ist genau die Arbeit, die Menschen schlecht und Werkzeuge gut erledigen. Und die Nachvollziehbarkeit, wer wann was auf welcher Basis entschieden hat, bekommt man in einer Tabelle praktisch nicht sauber hin.
Für eine ernsthafte, prüffähige TARA empfehle ich deshalb Werkzeugunterstützung. itemis SECURE führt durch die Schritte, hält die Bewertungen von IL, AFL und RL konsistent, rechnet die Propagation über Angriffspfade und hält die Entscheidungshistorie fest. Es nimmt einem die Analyse nicht ab, das soll es auch nicht, aber es hält die Buchhaltung sauber, damit man sich auf die eigentlichen Entscheidungen konzentrieren kann.
Hier lohnt sich ein Blick zurück. Threat Modeling, also das systematische Durchdenken von Angreifern, Zielen und Angriffswegen, gibt es lange vor der ISO/SAE 21434. Aus der IT-Sicherheit kennt man Ansätze wie STRIDE oder Angriffsbäume seit Jahrzehnten, und die Methode, die die Norm inspiriert, geht auf Arbeiten wie MoRA am Fraunhofer AISEC zurück.
Die TARA erfindet Threat Modeling also nicht neu. Sie nimmt eine etablierte Disziplin und schnürt sie in einen normativen Rahmen: definierte Bewertungsskalen, eine feste Risikomatrix, geforderte Arbeitsergebnisse und die Pflicht zur Pflege über den Lebenszyklus. Threat Modeling ist die Denkweise, die TARA ist die auditierbare, für die Typgenehmigung taugliche Form davon. Wer schon Threat Modeling betreibt, hat den schwierigeren Teil bereits verstanden und muss sich nur noch un die Nachvollziehbarkeit im Sinne der ISO/SAE 21434 kümmern.
Eine TARA ist eine strukturierte Bedrohungsanalyse mit einem festen Rahmen und einem klaren Zweck: nachvollziehbare Risikoentscheidungen, die einer R155-Prüfung standhalten und über den Lebenszyklus gepflegt werden. Sie beginnt bei der Item-Definition und endet nie ganz, weil sich die Bedrohungslage ständig verschiebt. Für die ersten Schritte reicht eine Tabelle, für den ernsthaften Betrieb wird sie zur Last.
Der Übergang von der Tabelle zum Werkzeug passiert bei jedem an einem anderen Punkt. Wenn ihr gerade an genau dieser Stelle steht und darüber sprechen wollt, wie eine werkzeuggestützte TARA in eurem Kontext aussieht, erreicht ihr mich über das Kontaktformular auf itemis.com oder direkt auf LinkedIn.
Cyber Security bei itemis — Systematisches Security-Engineering für Automotive, IoT und Industry 4.0: Cyber Security →
Product Owner
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit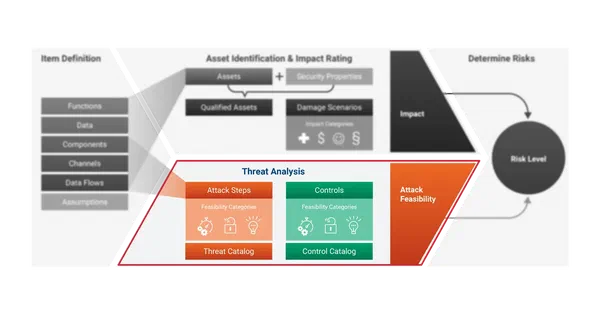
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit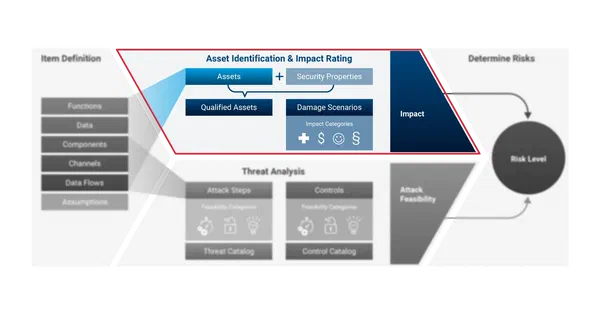
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit